Nadie ha roto la criptografía de Bitcoin. Aun así, el investigador de Ethereum Justin Drake pide prepararse para que la IA encuentre un atajo, y sitúa ese escenario, en el peor de los casos, en meses y no en años.
¿Significa eso que tu bitcoin está en peligro? Depende de algo que casi nadie explica bien, que es qué habría que romper exactamente. Y no es tu frase semilla. En este artículo te cuento, sin jerga:
- 🔑 Qué son la clave privada y la clave pública y el problema matemático que las separa.
- ✍️ En qué se diferencian ECDLP y ECDSA, dos siglas que se confunden.
- 🏠 Qué direcciones (bc1q, bc1p) enseñan más datos y qué puedes hacer tú.
Todo arrancó el 6 de octubre, cuando OpenAI publicó un repositorio con resultados matemáticos de un modelo interno. Al día siguiente, Drake lo conectó con la seguridad de Bitcoin y Ethereum. OpenAI no ha informado de ningún ataque a la criptografía y Vitalik Buterin ya ha dicho que no recomienda mover fondos con prisa.
¿Qué habría que romper para robar bitcoin?
Habría que romper una sola cosa, el vínculo que impide deducir tu clave privada a partir de tu clave pública. Todo lo demás cuelga de ahí.
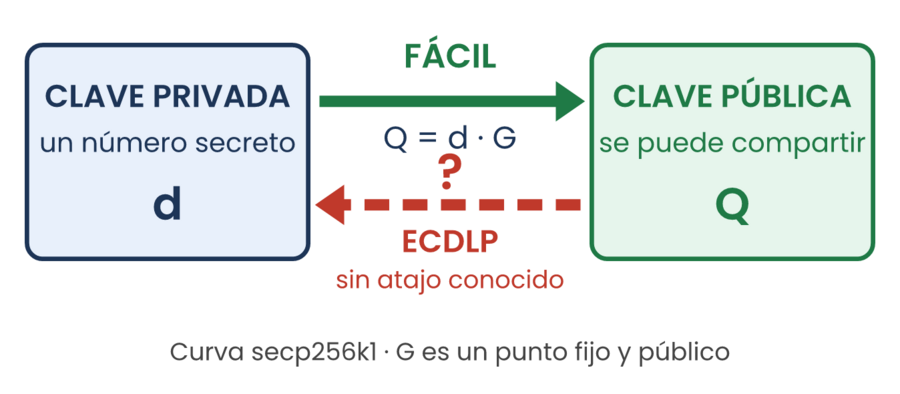
Tu clave privada es un número secreto de 256 bits que solo conoces tú y con el que firmas tus transacciones. Tu clave pública se calcula a partir de ella y sirve para que cualquiera compruebe que la firma es tuya, igual que el banco compara tu firma con la que tiene archivada sin que tengas que enseñarle cómo la haces.
El paso de una a otra se hace sobre una curva matemática llamada secp256k1. Imagina un reloj gigante con unas 2²⁵⁶ marcas. Partes de una marca fija y pública, la G, y das tantos saltos como indica tu clave privada, la d. La marca donde aterrizas es tu clave pública, la Q. En fórmula, Q = d · G.
Si sabes cuántos saltos diste, calcular dónde caes es rápido. Si solo ves dónde has caído, nadie conoce una forma eficiente de averiguar cuántos saltos fueron. Ese es el problema del logaritmo discreto en curvas elípticas (ECDLP en inglés) y es lo que sostiene la seguridad de Bitcoin.
ECDLP y ECDSA: el problema y la firma
ECDLP es el problema matemático y ECDSA es una de las firmas que se apoyan en él. Se confunden porque suenan igual, pero no son lo mismo. Así encajan en Bitcoin las tres siglas que vas a leer estos días.
Concepto |
Qué es |
Dónde aparece en Bitcoin |
|---|---|---|
ECDLP |
Problema matemático. Deducir d conociendo Q y G |
Sostiene la seguridad de todas las firmas |
ECDSA |
Firma digital que demuestra que tienes la clave privada sin revelarla |
Direcciones que empiezan por 1 y por bc1q |
Schnorr |
Firma digital más reciente, sobre la misma curva (BIP 340) |
Direcciones bc1p (Taproot) |
Las dos firmas trabajan sobre la misma curva y su seguridad descansa en que el ECDLP siga siendo difícil. Así lo recoge la propia especificación de Schnorr en Bitcoin.
Por eso hay dos escenarios muy distintos. Un fallo que afectara solo a una de las firmas podría no tocar a la otra. En cambio, un algoritmo que resolviera el ECDLP dejaría sin protección a las dos. Lo que plantea Drake encaja con el segundo, porque su propuesta es ocultar las claves públicas.
¿Por qué no basta con más tarjetas gráficas?
Porque el problema no es de potencia, sino de atajo. Probar las 2²⁵⁶ marcas una a una es imposible, aunque se juntaran todas las GPU del mundo.
El mejor método general conocido y público, el algoritmo rho de Pollard, ya recorta el trabajo a la raíz cuadrada, unas 2¹²⁸ operaciones (3,4 × 10³⁸). Por eso se dice que una clave de 256 bits en esta curva ofrece unos 128 bits de seguridad y no 256. Un clúster de GPU puede repartir ese trabajo, pero dividir 3,4 × 10³⁸ entre unos miles de máquinas sigue dejando una cifra inabarcable.
Para recuperar una clave en un tiempo razonable haría falta otra cosa, un algoritmo radicalmente más eficiente, no solo máquinas más potentes. Y ahí está la apuesta de Drake. Esto es lo que hay a día de hoy.
- ✅ Se sabe que el mejor método público necesita unas 2¹²⁸ operaciones y que nadie ha publicado un atajo.
- ✅ Se sabe que OpenAI no ha informado de ningún ataque a la criptografía.
- ❓ No se sabe si existe un algoritmo mucho más eficiente. No hay una demostración matemática de que no pueda existir.
- ❓ No se sabe si la IA lo encontrará. Es una hipótesis y Drake la plantea como el peor caso, no como algo probado.
¿Y mis 12 o 24 palabras? La frase semilla no es lo que se ataca
Tu frase semilla no se rompe con este ataque, pero eso no significa que tus fondos estén a salvo. Son dos cosas distintas.
La frase semilla es la fórmula de la que sale todo. Con funciones matemáticas de un solo sentido (el estándar BIP 39 usa PBKDF2 con HMAC-SHA512 y 2.048 vueltas) se obtiene una semilla de 512 bits y, de ella, todas tus claves privadas. Resolver el ECDLP no sirve para deshacer ese camino.
Pero un atacante tampoco la necesita. Piensa en una casa con una caja fuerte (tu frase semilla) y una llave por cada habitación (cada clave privada). Un ladrón que copiara la llave de una habitación no tendría que abrir la caja fuerte. Solo se llevaría lo que haya en esa habitación.
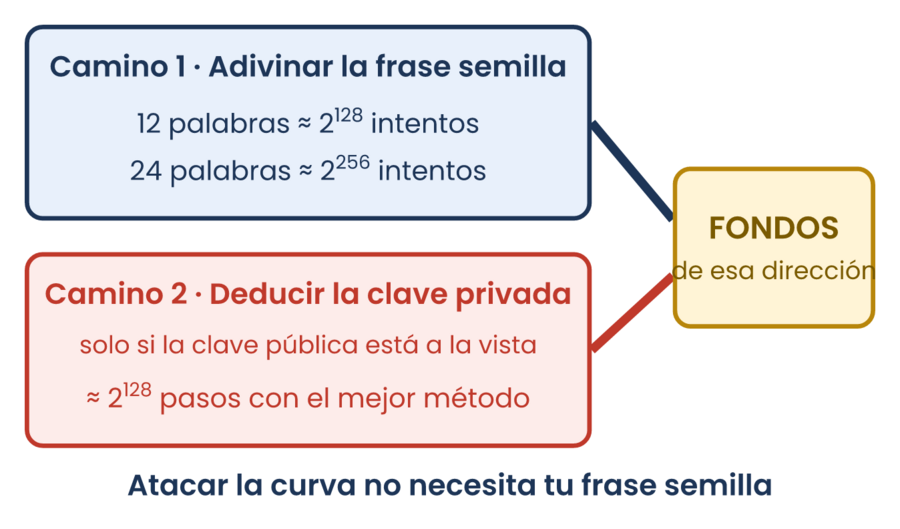
Esto es lo que costaría cada camino, con la entropía que fija el estándar y el mejor método conocido.
Camino |
Qué habría que hacer |
Intentos aproximados |
|---|---|---|
Frase de 12 palabras |
Adivinar 128 bits de entropía |
2¹²⁸ ≈ 3,4 × 10³⁸ |
Frase de 24 palabras |
Adivinar 256 bits de entropía |
2²⁵⁶ ≈ 1,2 × 10⁷⁷ |
Clave privada desde la pública |
Resolver el ECDLP con el mejor método público |
2¹²⁸ ≈ 3,4 × 10³⁸ |
Con 12 palabras, adivinar la frase cuesta lo mismo que atacar la curva. Con 24, muchísimo más, siempre que se hayan generado al azar. Pero el atacante elegirá el camino más corto, y si tu clave pública está a la vista, ese camino no pasa por tu frase semilla.
¿Qué direcciones de Bitcoin son más vulnerables?
Las que ya han enseñado su clave pública. Lo que cambia entre un tipo de dirección y otro es si esa clave se ve o está escondida. Esta tabla resume cuatro de los tipos principales, según el cuadro de vulnerabilidad del BIP 360.
Tipo |
Empieza por |
¿Se ve la clave pública? |
Si cayera el ECDLP |
|---|---|---|---|
P2PK (primeros años) |
No lleva dirección |
Sí, desde el principio |
Expuesta |
P2PKH |
1 |
No, solo su huella, hasta que gastas |
Protegida hasta el primer gasto |
P2WPKH |
bc1q |
No, solo su huella, hasta que gastas |
Protegida hasta el primer gasto |
P2TR (Taproot) |
bc1p |
Sí, desde el principio |
Expuesta |
En una dirección bc1q no aparece tu clave pública, sino su huella de 160 bits, calculada con SHA-256 y RIPEMD-160. Aunque alguien resolviera el ECDLP al instante, necesitaría antes la clave pública, y deducirla a partir de la huella exige del orden de 2¹⁶⁰ intentos (1,5 × 10⁴⁸). Es una segunda barrera.
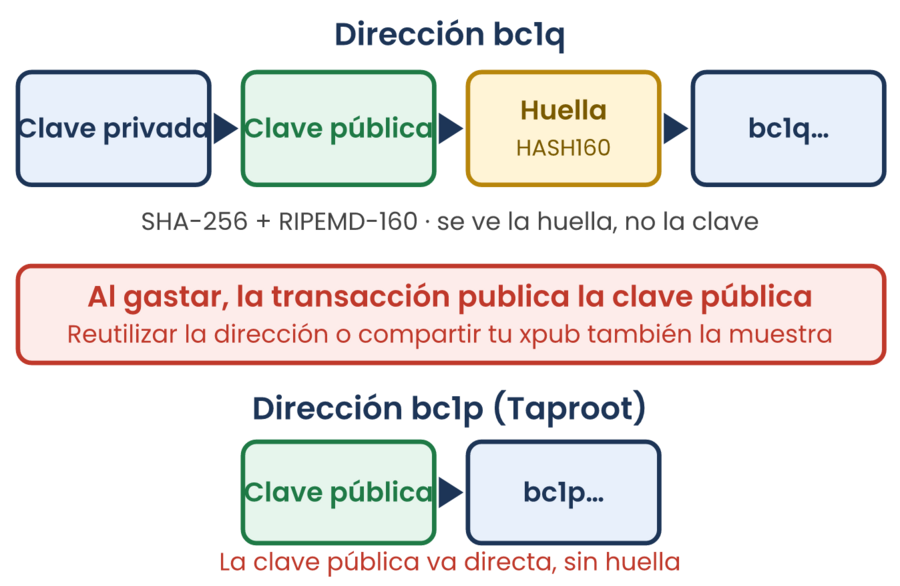
Ahora bien, esa barrera dura hasta que gastas. En cuanto firmas una transacción desde esa dirección, tu clave pública viaja con ella y queda visible para todos. Por eso reutilizar direcciones resta protección, y lo mismo pasa con compartir tu xpub, la clave que permite derivar todas las claves públicas de una cartera. Cuánto podría aprovechar un atacante esa ventana dependería de lo rápido que fuese su algoritmo, un dato que hoy nadie tiene.
Y Taproot no es un error de diseño. El BIP 341 explica que la clave va directa en la dirección porque cuesta lo mismo a quien envía y ocupa menos espacio si se gasta por la ruta de clave. Es una decisión de eficiencia, con la consecuencia de que la clave queda visible.
Un detalle para no confundirte. Las direcciones bc1q de 42 caracteres son P2WPKH, las que protegen una clave con su huella. Las de 62 caracteres son P2WSH y esconden un script, así que lo que revelan al gastar depende de ese script.
¿Qué puedes hacer tú y qué no conviene hacer?
Prepararte sin correr. Ni Drake ni Vitalik presentan pruebas de una ruptura, y ambos piden no actuar por pánico.
- 🚫 No muevas fondos por pánico. Una migración mal hecha puede costarte más que el riesgo que quieres evitar, y Vitalik Buterin no recomienda apresurarse.
- 🆕 Si migras, usa direcciones nuevas y sin estrenar y prueba antes con un importe pequeño. Es lo que proponen Drake y Vitalik, mantener la clave pública oculta tras su huella.
- ♻️ No reutilices direcciones. Usa una nueva en cada cobro. Muchas wallets lo hacen solas.
- 👁️ Cuida tu xpub. Si la compartes con una app de seguimiento, dejas a la vista las claves públicas de esa cartera.
- 🔐 Guarda tu frase semilla fuera de línea. Aquí tienes cómo guardar tus criptomonedas de forma segura.
- 🏦 Si tus bitcoin están en un exchange, las claves las gestiona él y cualquier cambio de direcciones es cosa suya. Te contamos quién custodia Bitcoin en España.
En paralelo, los desarrolladores de Bitcoin debaten cómo blindar la propia red, con propuestas tan polémicas como BIP-361.
Entonces, ¿está en peligro tu bitcoin?
Hoy no hay ninguna prueba de que lo esté. Lo que hay es una advertencia de un investigador muy respetado, una pregunta legítima sobre qué haría una IA muy potente con las matemáticas de las curvas elípticas y una ventaja real de las direcciones que ocultan su clave pública.
¿Recuerdas lo que habría que romper? No es tu frase semilla, es el vínculo entre tu clave pública y tu clave privada. Por eso lo sensato no es el pánico, sino cuidar lo que sí controlas, que es no reutilizar direcciones, no regalar tu xpub y no mover dinero con prisa.
Y desconfía de quien te meta prisa para mover tu dinero, porque la prisa es lo que mejor aprovechan las estafas.
Preguntas frecuentes sobre la IA y la seguridad de Bitcoin
No. Ni OpenAI, ni Justin Drake ni Vitalik Buterin han presentado una prueba de que se pueda recuperar una clave privada a partir de una pública. Drake habla de prepararse para un escenario que, en el peor caso, llegaría en meses, y lo plantea como una recomendación personal.
No. Un ordenador cuántico atacaría el mismo problema con otro método, el algoritmo de Shor, y necesitaría una máquina mucho mayor que las actuales. La IA buscaría un algoritmo clásico nuevo que funcionara en hardware convencional. Las dos hipótesis apuntan al mismo punto débil, el ECDLP.
La bc1q (P2WPKH) guarda una huella de tu clave pública y esta solo se ve al gastar. La bc1p (Taproot) lleva la clave pública directamente en la dirección y firma con Schnorr en lugar de ECDSA. Si cayera el ECDLP, las dos acabarían afectadas.
Es una decisión personal que este artículo no recomienda. Vitalik no aconseja apresurarse y Drake propone una migración controlada, empezando por los grandes tenedores. Si lo haces, usa direcciones nuevas sin estrenar, prueba con un importe pequeño y revisa cada carácter, porque una transferencia mal dirigida no se revierte.
En teoría sí. Las cuentas de Ethereum también usan firmas de curva elíptica, y por eso Drake y Vitalik hablan de las dos redes. Vitalik defiende que Ethereum evolucione hacia firmas basadas solo en funciones hash, que no dependen de ese problema matemático.
Este artículo es informativo y no constituye asesoramiento financiero. Las criptomonedas son volátiles y conllevan riesgo de pérdida del capital invertido.