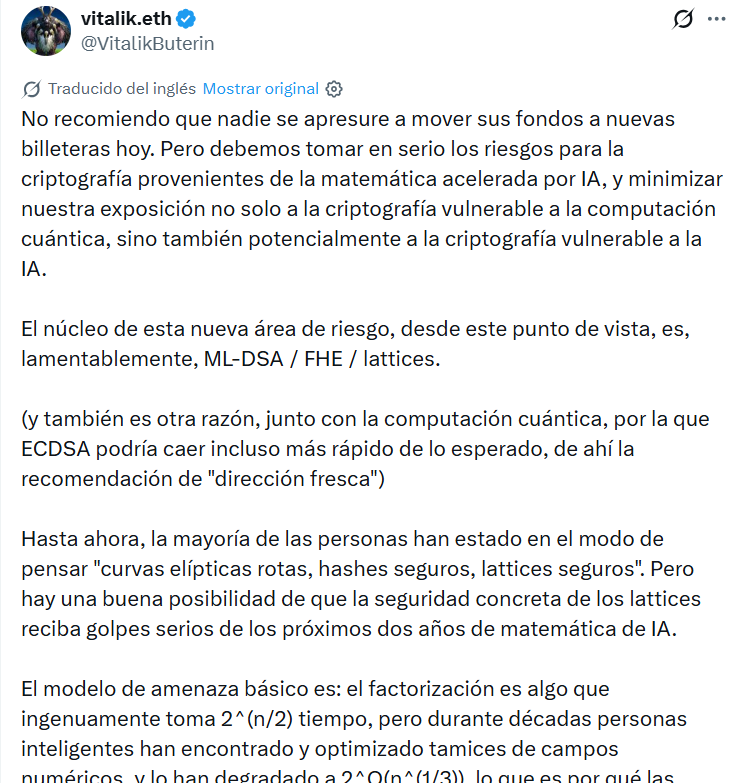
"No recomiendo que nadie se apresure a mover sus fondos a nuevas billeteras hoy." Así empieza Vitalik Buterin un hilo en X que, pese a esa frase tranquilizadora, ha puesto a hablar a todo el sector. A continuación viene lo incómodo: "debemos tomar en serio los riesgos para la criptografía provenientes de la matemática acelerada por IA". Es decir, la criptografía que se prepara para resistir a los ordenadores cuánticos podría no resistir a la IA.
Qué ha dicho exactamente
Buterin pide dejar de pensar solo en la amenaza cuántica. Hasta ahora, explica, la mayoría daba por hecho "curvas elípticas rotas, hashes seguros, lattices seguros". Las curvas elípticas son las que protegen hoy las firmas de bitcoin y ether, y los "lattices" o retículos son una familia de problemas matemáticos que se presentaba como el refugio. Él ve otra cosa: "hay una buena posibilidad de que la seguridad concreta de los lattices reciba golpes serios de los próximos dos años de matemática de IA".
Por qué le preocupa
Su argumento es una analogía. Factorizar números grandes, la base de RSA, se creía casi imposible. Durante décadas, "personas inteligentes" encontraron atajos y por eso las claves RSA son mucho más largas de lo que habría hecho falta. Entonces se pregunta: "¿Y si hay esqueletos en el armario como ese, tanto para curvas elípticas como para lattices, que simplemente no somos lo suficientemente inteligentes para descubrir, pero los bots pronto lo serán?".
Si la IA trae "50 años de matemática en 2 años", dice, un salto así es plausible. Los retículos seguirían existiendo, pero con claves bastante más grandes. En ese escenario, las firmas basadas en hash serían más eficientes en todos los casos en que se puedan usar.
El giro de Ethereum: solo hash
Buterin recuerda que la hoja de ruta "lean" de Ethereum lleva un año apartándose de los retículos: sin ML-DSA, sin Falcon, y con firmas basadas únicamente en funciones hash. Su razonamiento es que un hash está pensado para no tener ninguna estructura explotable, mientras que las curvas y los retículos tienen algunas conocidas y quizá una más sin descubrir.
Reconoce un límite: el cifrado de clave pública (mensajería segura, VPN, acceso a webs) no puede hacerse solo con hashes. Ahí su recomendación es "multiplica los tamaños de clave por 10".
Qué consejos da a quien tiene cripto
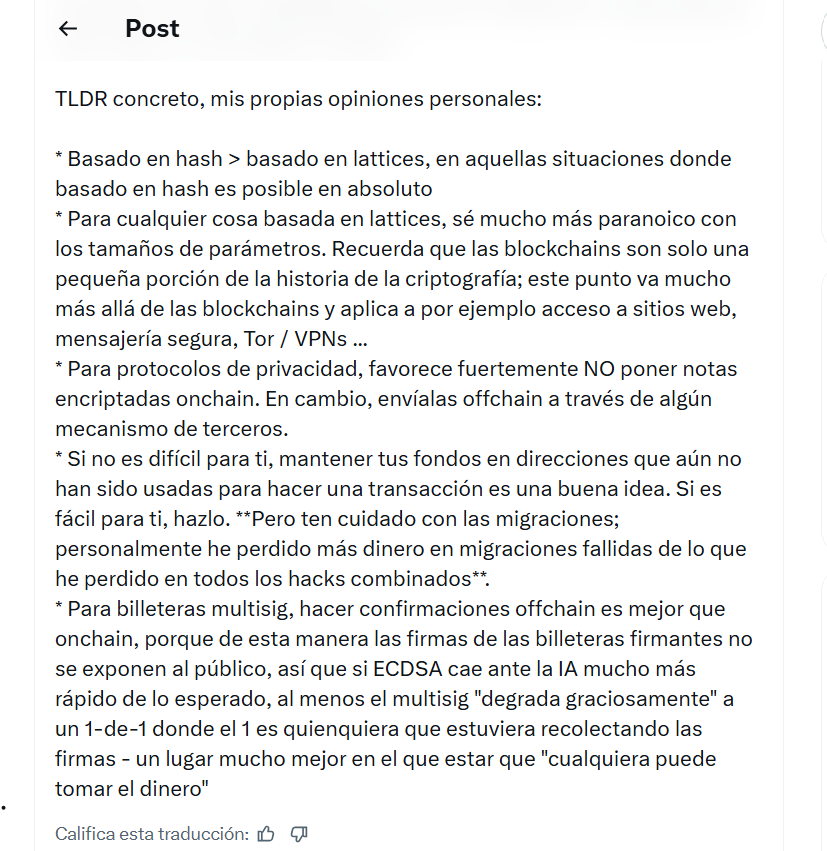
- Direcciones nuevas. "Si no es difícil para ti, mantener tus fondos en direcciones que aún no han sido usadas para hacer una transacción es una buena idea." Una dirección es una especie de huella de tu clave pública, y esa clave solo queda a la vista cuando firmas por primera vez. Si todavía no se ha mostrado, hay menos que atacar.
- Cuidado con migrar. Es la advertencia más curiosa: "personalmente he perdido más dinero en migraciones fallidas de lo que he perdido en todos los hacks combinados".
- Multisig con confirmaciones fuera de la cadena. Así las firmas no quedan públicas y, si las curvas elípticas cayeran, la cartera "degrada graciosamente" a una clave única en lugar de quedar abierta a cualquiera.
Lo que conviene tener claro
Es una opinión personal, no un ataque real. El propio Buterin habla de "mis propias opiniones personales" y plantea un escenario "plausible", no un hecho. Admite que los hashes también podrían romperse en teoría, aunque cree que es muy improbable. No hay ninguna criptomoneda rota hoy.
Lo que sí hay es una señal de uno de los desarrolladores más influyentes del sector de que la seguridad a largo plazo ya no depende solo de la computación cuántica. Para ver cómo se debate esa defensa en Bitcoin, puedes leer BIP-361: ¿el protocolo que podría expropiar todo tu Bitcoin?.